Descripción
El Servicio de Administración de Identidades y Accesos Microsoft 365 de Net Allcorrect está diseñado para organizaciones que necesitan administrar de forma recurrente quién puede acceder a sus servicios Microsoft 365, bajo qué condiciones y con qué privilegios.
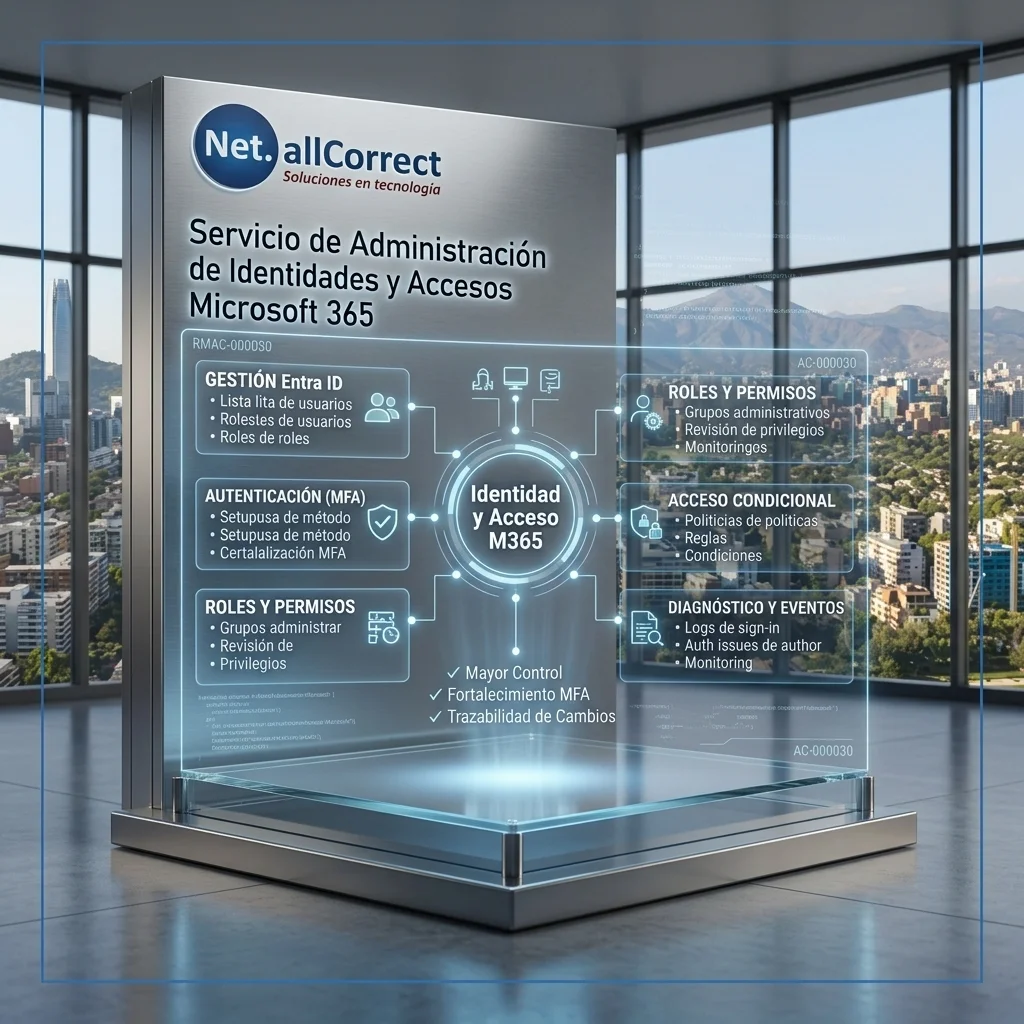
Según el alcance y licenciamiento contratado, el servicio puede comprender administración de Microsoft Entra ID, métodos de autenticación, MFA, grupos, roles administrativos, revisión de cuentas privilegiadas, políticas de acceso condicional, configuraciones de acceso externo y diagnóstico de incidentes relacionados con autenticación y autorización.
Este RMAC complementa la gestión de altas, bajas y licencias del RMAC-000026, pero se concentra en la capa de identidad, autenticación y control de acceso. No constituye por sí mismo un proyecto integral de IAM, IGA, PAM o Zero Trust, ni sustituye servicios SOC/MDR o proyectos avanzados de ciberseguridad.
Beneficios
- Mayor control sobre identidades y accesos al entorno Microsoft 365.
- Fortalecimiento de la autenticación mediante MFA cuando esté disponible.
- Mejor administración de roles y privilegios administrativos.
- Reducción del riesgo asociado con cuentas privilegiadas innecesarias.
- Aplicación controlada de políticas de acceso según licenciamiento.
- Mayor trazabilidad sobre cambios de identidad y seguridad de acceso.
- Apoyo en incidentes de autenticación, bloqueo y autorización.
- Mejor organización de grupos y controles de acceso.
- Documentación progresiva de configuraciones relevantes de identidad.
- Complemento especializado del Servicio de Administración Microsoft 365.
Alcance del Plan
- Levantamiento inicial de identidades, dominios, grupos, roles y configuraciones incluidas.
- Administración operativa de Microsoft Entra ID dentro del alcance autorizado.
- Gestión de métodos de autenticación disponibles para los usuarios incluidos.
- Habilitación, ajuste y soporte administrativo de MFA según licenciamiento y política definida.
- Gestión de grupos de seguridad y membresías relacionadas con control de acceso.
- Asignación y retiro de roles administrativos previamente autorizados.
- Revisión periódica básica de cuentas con privilegios administrativos.
- Gestión de configuraciones de acceso externo e invitados cuando formen parte del alcance.
- Administración de políticas de acceso condicional cuando estén disponibles y expresamente incluidas.
- Aplicación controlada de exclusiones, ubicaciones o condiciones autorizadas dentro de dichas políticas.
- Diagnóstico inicial de incidentes de inicio de sesión, MFA, bloqueo o autorización.
- Revisión de registros de inicio de sesión y eventos disponibles para diagnóstico administrativo.
- Gestión de cambios de identidad y acceso previamente autorizados.
- Registro de intervenciones, cambios y hallazgos relevantes.
- Documentación técnica progresiva de roles, políticas y configuraciones administradas.
- Recomendaciones de fortalecimiento de autenticación, privilegios y acceso.
- Escalamiento y coordinación con Microsoft, CSP o terceros cuando sea necesario.
- Informes periódicos de gestión cuando formen parte de la modalidad contratada.


