
Descripción
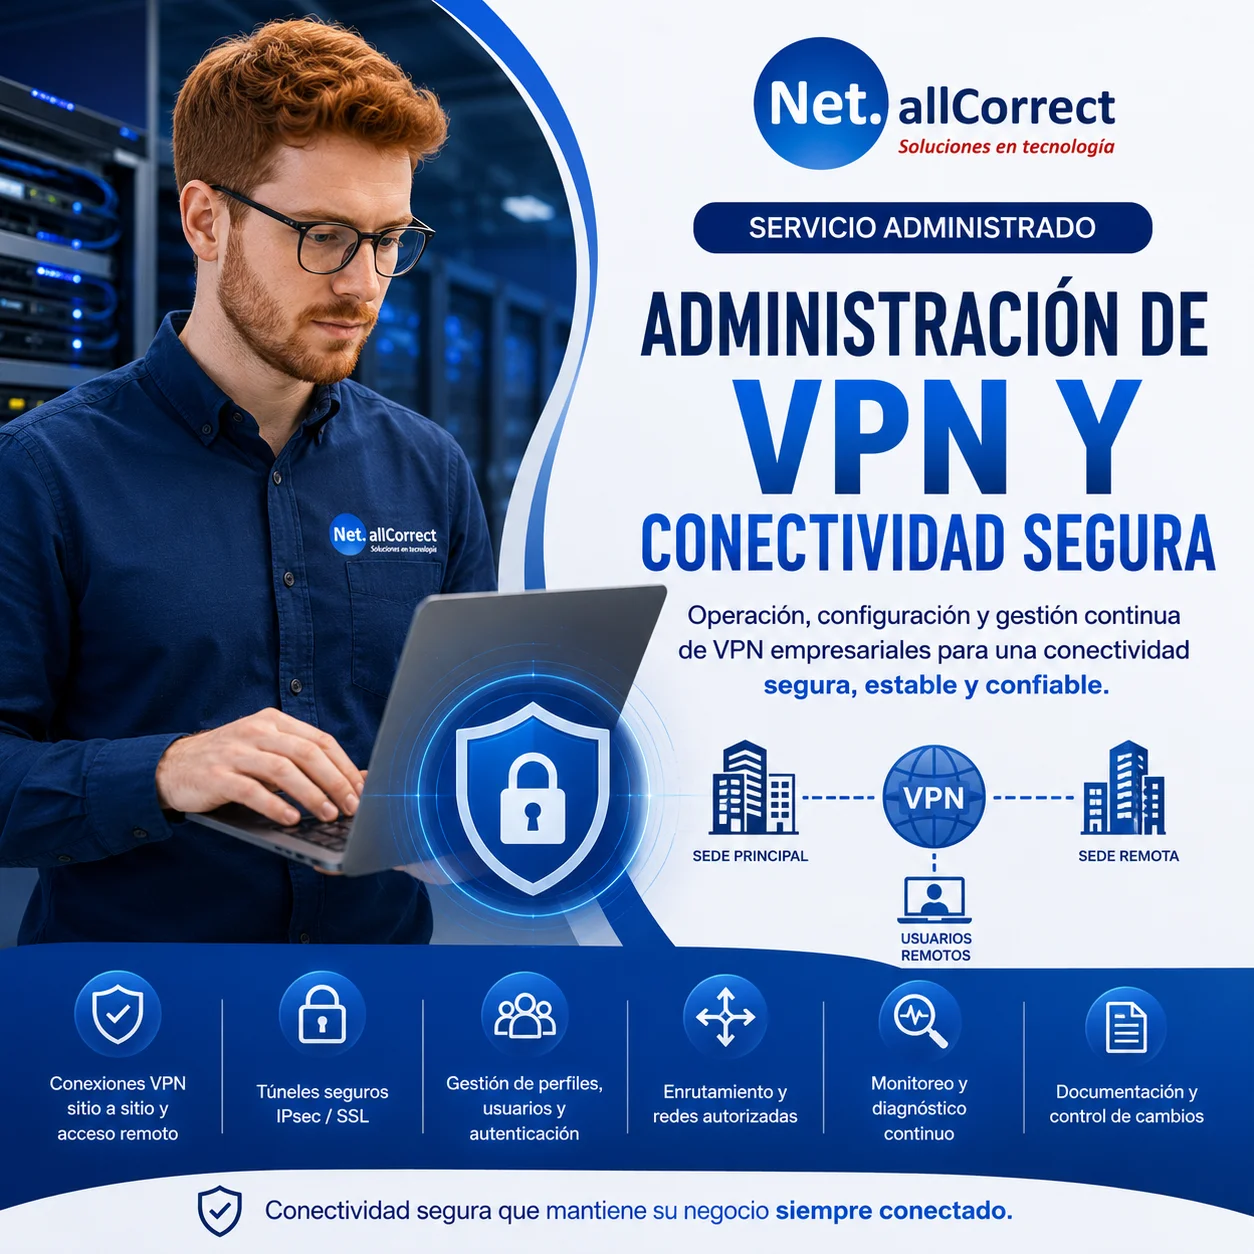
El Servicio de Administración de VPN y Conectividad Segura de Net Allcorrect está orientado a organizaciones que requieren mantener conexiones protegidas entre sedes, usuarios remotos, datacenter, infraestructura cloud o terceros autorizados.
Según el alcance contratado, el servicio puede comprender administración de VPN IPsec o SSL/TLS soportadas por la plataforma; túneles sitio a sitio; acceso remoto; perfiles y grupos; parámetros criptográficos; autenticación asociada; rutas y redes permitidas; revisión de estado de túneles; diagnóstico de conectividad; renovación o ajuste de configuraciones; documentación y coordinación técnica con terceros.
Este RMAC especializa al RMAC-000032 en conectividad segura. No sustituye la administración integral de firewalls o UTM, un servicio SOC/MDR ni proyectos complejos de arquitectura Zero Trust. SD-WAN se mantiene como capacidad relacionada y será evaluada como activo independiente durante la revisión global del catálogo.
Beneficios
- Gestión especializada de conexiones VPN empresariales.
- Mayor control sobre accesos remotos y túneles entre sedes.
- Administración ordenada de parámetros, perfiles y redes autorizadas.
- Mejor trazabilidad de cambios realizados sobre la conectividad segura.
- Diagnóstico estructurado de fallas de establecimiento o tráfico por VPN.
- Apoyo en la interoperabilidad entre plataformas y terceros.
- Reducción de configuraciones obsoletas o inconsistentes dentro del alcance.
- Documentación progresiva de túneles, perfiles y dependencias.
- Mejor continuidad de la conectividad entre sedes, cloud y usuarios remotos.
- Complemento especializado del Servicio de Administración de Redes.
Alcance del Plan
- Levantamiento inicial de VPN, túneles y mecanismos de conectividad segura incluidos.
- Inventario técnico básico de gateways, pares, redes, perfiles y dependencias administradas.
- Administración de VPN sitio a sitio sobre plataformas soportadas.
- Administración de VPN de acceso remoto cuando forme parte del alcance.
- Gestión de perfiles, grupos y parámetros de conexión autorizados.
- Administración de redes locales y remotas asociadas a los túneles.
- Gestión de parámetros criptográficos disponibles y compatibles con la plataforma.
- Revisión y ajuste de autenticación asociada a VPN dentro del alcance contratado.
- Gestión de rutas necesarias para la operación de las conexiones administradas.
- Revisión del estado operativo de túneles y sesiones con las herramientas disponibles.
- Diagnóstico de fallas de negociación, autenticación, establecimiento o paso de tráfico.
- Gestión de cambios menores sobre VPN existentes previamente autorizados.
- Creación de nuevas VPN de complejidad estándar cuando esté expresamente incluida en la modalidad contratada.
- Coordinación técnica con sedes, proveedores cloud, ISP y terceros para pruebas de conectividad.
- Revisión de configuraciones obsoletas y recomendaciones de actualización cuando corresponda.
- Respaldo documental de configuraciones cuando la plataforma y el alcance lo permitan.
- Registro de cambios, incidentes, intervenciones y hallazgos relevantes.
- Documentación progresiva de túneles, redes, parámetros y dependencias administradas.
- Recomendaciones de mejora de conectividad segura dentro de la arquitectura existente.
- Informes periódicos de gestión cuando formen parte de la modalidad contratada.


